Agentic Pentest
Een duidelijke momentopname van je beveiliging
Een agentic pentest: AI-agents testen en een ethical hacker valideert elke bevinding. Ideaal voor compliance-eisen zoals ISO 27001 of SOC 2: gedocumenteerde bevindingen, prioritering van risico’s en een rapport dat je kunt delen met auditors en stakeholders. De AI Exposure Scan bepaalt waar de Agentic Pentest zich op richt. Voer hem uit als onderdeel van Continuous Agentic Pentesting, samen met de dagelijkse AI Exposure Scan.
In of uit de doos
Manieren om een Pentest uit te voeren
Pentests kunnen op verschillende manieren worden uitgevoerd, afhankelijk van hoeveel informatie een tester vooraf ontvangt.
Black Box
No information
The hacker starts completely from the outside, without access to documentation or accounts. This gives a good view of what a random attacker from outside can achieve.
Grey Box
partial information
The hacker receives some information, such as an account or API description. This allows the investigation to delve deeper more quickly and also reveals errors in the functioning of applications.
White Box
full information
The hacker has full access to source code, configuration, and architecture. This makes hidden vulnerabilities visible and can prevent many issues early in development.
In of uit de doos
Getting
started
with
Agentic Pentest
Digital intake
White, grey, or black box. For web apps, APIs, or complete platforms. Our community tests what you build — as often as you need.
Define your intensity
Whether you need dedicated pentesting hours each month or continuous scanning at the frequency you choose — the pack adapts to your environment.
Woolves activated
Once you implement a solution, hackers will test again. What is fixed, stays fixed.
Make it safe
New releases are automatically included. This creates an ecosystem where security grows with your product: proactive security instead of reactive control.
Retest
Every finding appears directly in the Woolves platform. Clear, structured, including impact, risk, and reproduction instructions.
Report
Once you implement a solution, hackers will test again. What is fixed, stays fixed.

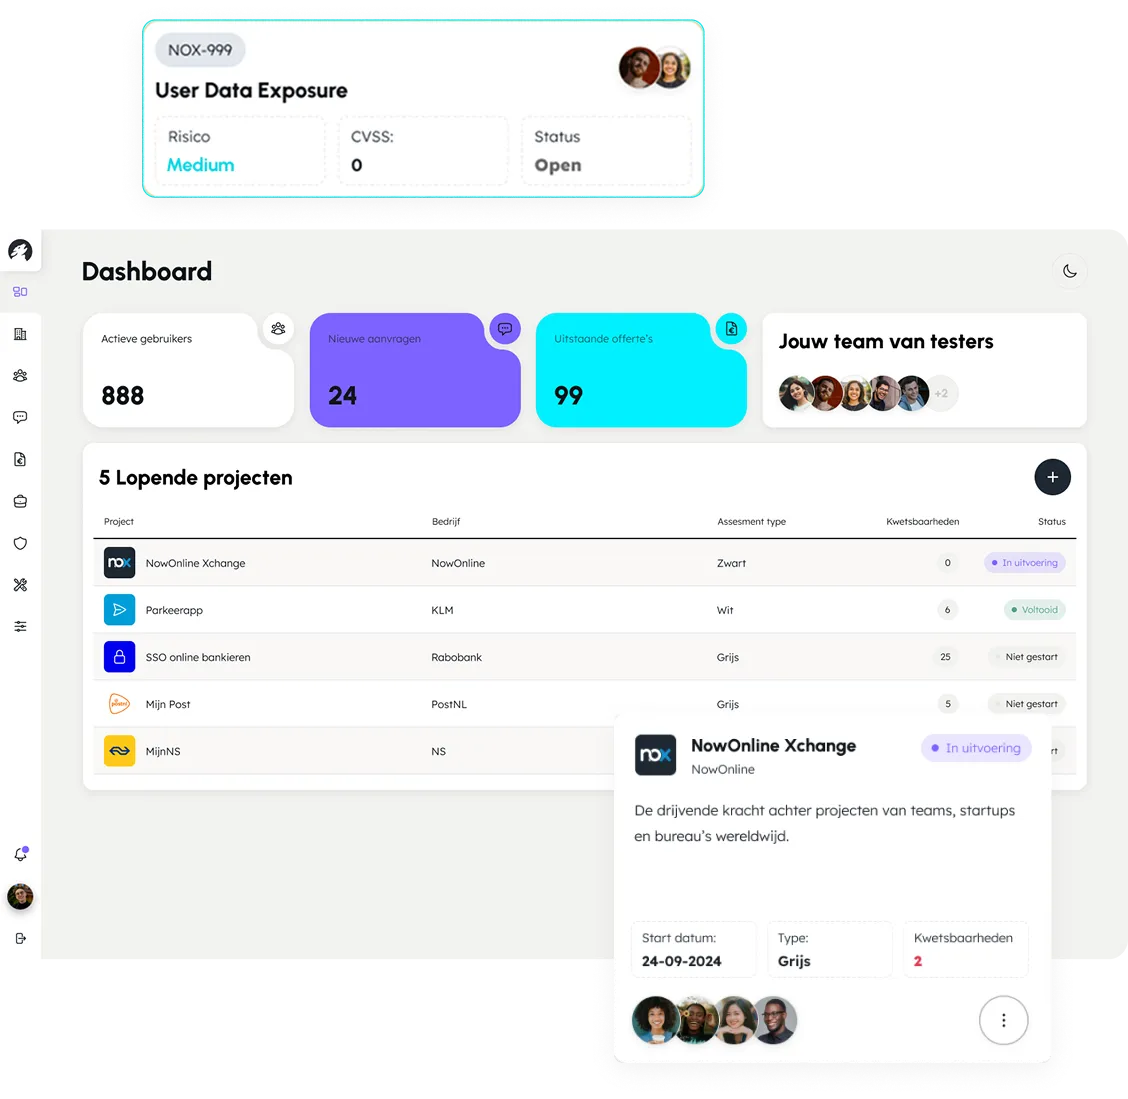
Woolves platform
From insight to action, in one place
The Woolves platform brings testing, reporting, and learning together in one place.
Findings appear instantly in a clear interface that fits your development workflow. Issues, priorities, and fixes sit side by side, so teams move faster and keep knowledge where it belongs.
Deze organisaties zijn al gehackt door ons
Organisaties in verschillende sectoren werken samen met Woolves om hun digitale risico te verminderen.
>_ ga nu aan de slag
Predator precision,
protector mindset
protector mindset
Kies een plan dat aansluit op je behoeften, van een eerste securitycheck tot continue beveiliging.

>_ plan een demo
Maak je software veiliger en je team sterker
Plan een demo en ervaar hoe continue beveiliging een vanzelfsprekend onderdeel van je ontwikkelproces wordt.