Continuous Agentic Pentesting
Beveiliging die met elke release sterker wordt
Traditionele pentests bieden een momentopname. Zodra het rapport binnen is, is je code vaak al veranderd en dienen nieuwe risico’s zich aan.
Woolves maakt security continu. Met Continuous Agentic Pentesting wordt testing een vast onderdeel van je ontwikkelcyclus. Geen wachttijden, geen losse projecten, maar een ritme van testen, verbeteren en valideren.
> Zo werkt het
Waarom Continuous Agentic Pentesting
Een eenmalige pentest biedt een momentopname. Maar kwetsbaarheden ontstaan niet één keer per jaar — ze verschijnen bij elke sprint, release en integratie.
Continuous Agentic Pentesting houdt je aanvalsoppervlak elke dag in beeld en test het grondig bij elke Agentic Pentest.
Doorlopend. Proactief. Gestructureerd.
- Ethische hackers afgestemd op jouw ontwikkelritme
- Kwetsbaarheidstesten bij elke release of wijziging
- Hertests in het Woolves Portal
- Threat modeling gericht op wat komt — niet alleen op wat live staat
Geen rapport. Een samenwerking.
> Zo werkt het
Getting
started
with
Continuous Agentic Pentesting
Digital intake
White, grey, or black box. For web apps, APIs, or complete platforms. Our community tests what you build — as often as you need.
Define your intensity
Whether you need dedicated pentesting hours each month or continuous scanning at the frequency you choose — the pack adapts to your environment.
Woolves activated
Once you implement a solution, hackers will test again. What is fixed, stays fixed.
Make it safe
New releases are automatically included. This creates an ecosystem where security grows with your product: proactive security instead of reactive control.
Retest
Every finding appears directly in the Woolves platform. Clear, structured, including impact, risk, and reproduction instructions.
Report
Once you implement a solution, hackers will test again. What is fixed, stays fixed.

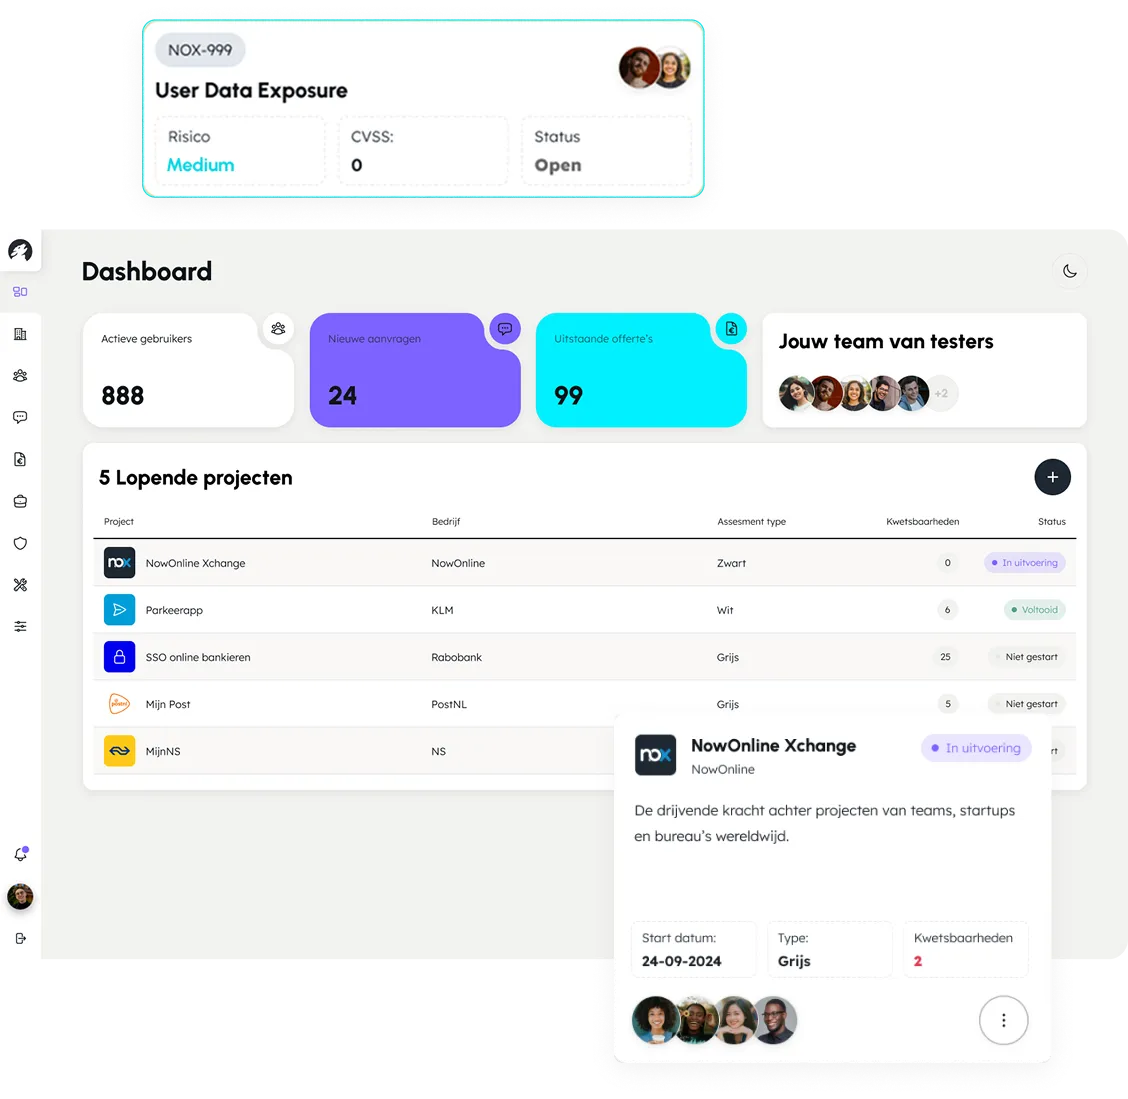
Woolves platform
From insight to action, in one place
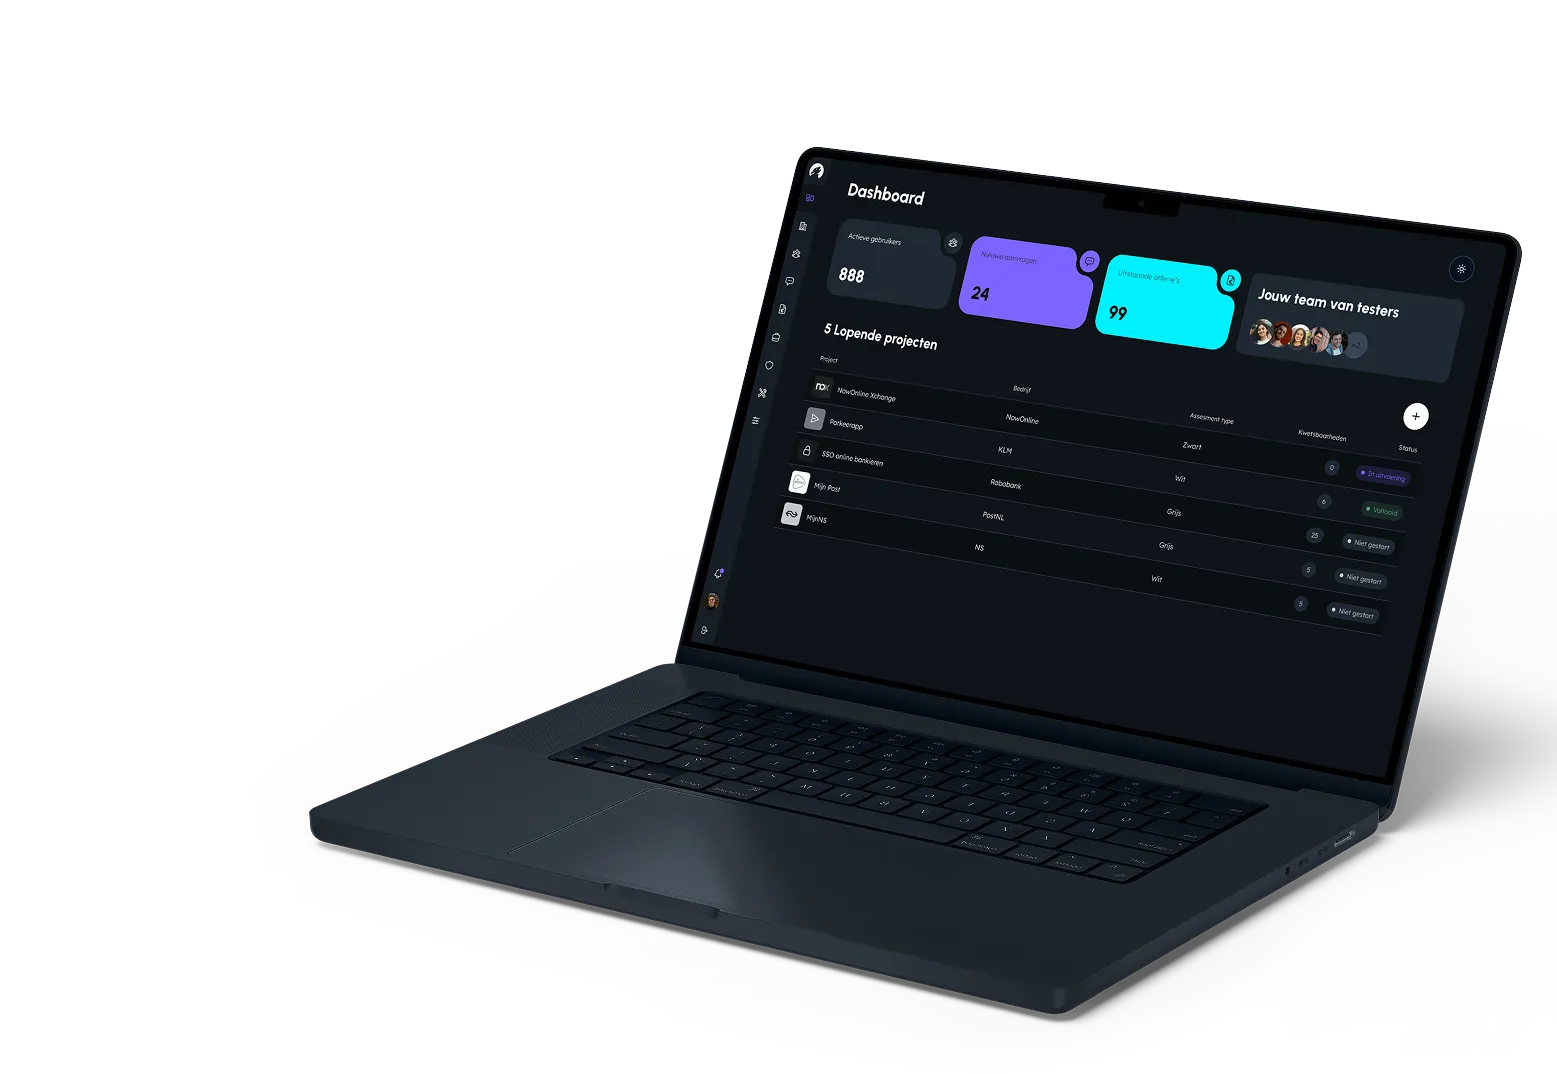
The Woolves platform brings testing, reporting, and learning together in one place.
Findings appear instantly in a clear interface that fits your development workflow. Issues, priorities, and fixes sit side by side, so teams move faster and keep knowledge where it belongs.
Deze organisaties zijn al gehackt door ons
Organisaties in verschillende sectoren werken samen met Woolves om hun digitale risico te verminderen.
>_ ga nu aan de slag
Predator precision,
protector mindset
protector mindset
Kies een plan dat aansluit op je behoeften, van een eerste securitycheck tot continue beveiliging.

>_ plan een demo
Maak je software veiliger en je team sterker
Plan een demo en ervaar hoe continue beveiliging een vanzelfsprekend onderdeel van je ontwikkelproces wordt.